
في كوريا الشمالية، لم تعد القرصنة الإلكترونية مجرد نشاط إجرامي يستهدف سرقة الأموال، بل أصبحت إحدى الأدوات التي تعتمد عليها الدولة للحصول على العملات الأجنبية، وتعويض عزلتها الاقتصادية، وتمويل برامجها العسكرية والنووية.
وقد أعاد الاختراق الضخم لمنصة "بينانس" في 29 أكتوبر/تشرين الأول 2026، أكبر بورصة للعملات المشفرة في العالم، تسليط الضوء على حجم هذه القدرة، وعلى المخاطر التي باتت تواجه قطاعا ماليا رقميا لا تزال أنظمته الأمنية تفتقر إلى مستوى الحماية الأمنية المعمول بها في المصارف التقليدية.
ووفق تقرير لصحيفة "فايننشال تايمز"، تعرضت "بينانس" لعملية سرقة قُدرت قيمتها بـ6.3 مليارات دولار، في واحدة من أكبر عمليات الاختراق المسجلة في تاريخ العملات المشفرة.
وقالت المنصة إن حاسوبا محمولا يعود إلى أحد مهندسيها تعرض للاختراق، قبل أن تكشف التحقيقات عن وجود نقاط اختراق إضافية، في مؤشر إلى أن العملية كانت أكثر تعقيدا مما بدا في البداية.
ولم تعتمد العملية، بحسب الصحيفة، على الاستيلاء المباشر على المفاتيح الخاصة التي تتيح الوصول إلى محافظ العملات المشفرة، بل استخدم المهاجمون أساليب معقدة مكّنتهم من اختراق أنظمة المنصة، مع اللجوء إلى أدوات قادرة على تدمير نفسها ومحو آثارها.
ووصف الرئيس التنفيذي المشارك لـ"بينانس"، ريتشارد تنغ، الهجوم بأنه معقد، فيما سارعت الشركة إلى تعليق عمليات السحب والعمل مع جهات إنفاذ القانون، متعهدة بتعويض العملاء المتضررين.
وربطت شركة "تي آر إم لابس" المتخصصة في تحليل معاملات العملات المشفرة الهجوم بمجموعة "تريدر تريتور"، وهي وحدة قرصنة كورية شمالية تربطها تقارير أمنية بالمجموعات المعروفة باسم "لازاروس".
كما أشارت تحليلات شركات متخصصة أخرى، بينها "تشيناليسيس"، إلى تورط قراصنة من كوريا الشمالية، وإن كانت تفاصيل العملية ونسبتها النهائية لا تزال موضع تحقيق.
ويكتسب هذا التحفظ أهمية، لأن تحديد الجهة المسؤولة عن هجوم إلكتروني واسع النطاق يعتمد غالبا على تجميع مؤشرات تقنية واستخباراتية، وليس على دليل منفرد يحسم المسؤولية.
 إطلاق منصة رقمية لمتابعة أسعار المواد الاستهلاكية ووفرتها
 4 جلسات نقاشية ضمن أعمال ندوة تاريخ التعليم النظامي في السويق
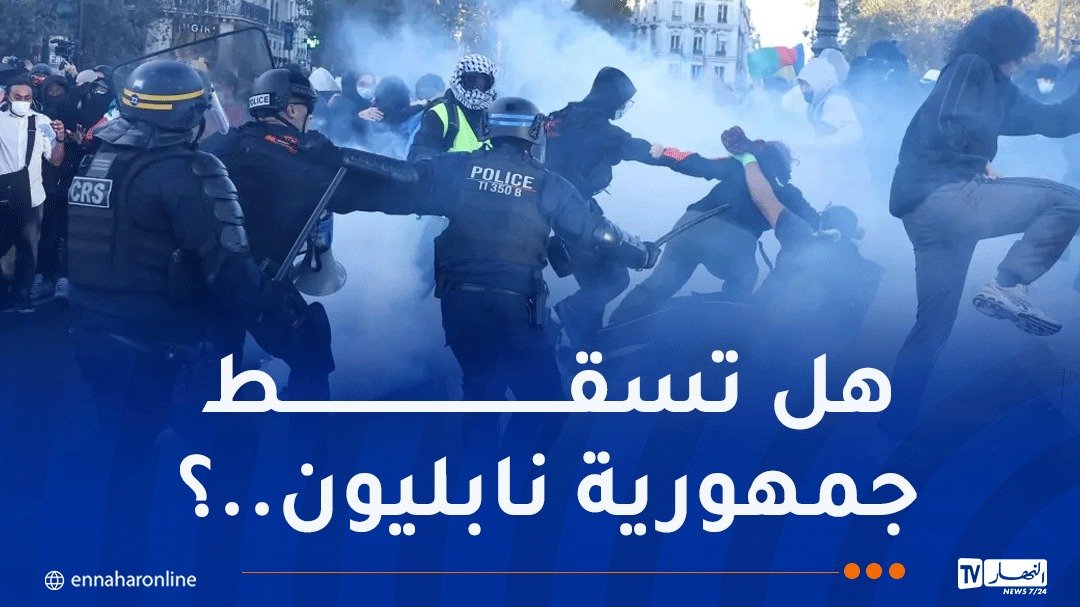 فرنسا تستعد لموجة احتجاجات واسعة.. وتعبئة 70 ألف عنصر أمني!
 نسبة التضخم تبلغ 5.6% خلال شهر أكتوبر 2026
 دعت إليها النقابات.. فرنسا تستعد لموجة تظاهرات جديدة
 إضراب عام ومخاوف من أعمال شغب خلال احتجاجات الـ "الخميس الأسود" في فرنسا